Добро пожаловать,
|
|
|
|
|
|
 Поиск
 |
Книга рассчитана на читателей, освоивших Delphi и желающих расширить свои знания и возможности проектирования. Охвачен широкий круг вопросов, начиная с типовых решений традиционных вычислительных задач (обработка массивов, векторы, матрицы, решение систем линейных и нелинейных уравнений), и кончая приемами программирования при взаимодействии с механизмами Windows, с приложениями Microsoft Office (Word. Excel, электронной почтой), с портами. Рассматривается обработка документов различных видов. Детально обсуждаются вопросы построения графиков и диаграмм, создание и использование DLL. Излагается методика работы с удаленными модулями данных.
Рассмотренные приемы можно использовать в любых версиях Delphi, включая Delphi 2006. и при работе с любыми версиями Windows (обсуждается адаптация к версиям). В Delphi 2005 и 2006 материал книги может непосредственно использоваться в приложениях VCL Win32 и VCL .NET. Специфические приемы программирования, характерные для .NET, в книге не рассматриваются.
Книга содержит много модулей процедур и функций с подробными пояснениями, а также законченные приложения, которые можно включать в свои проекты. Даются ответы на множество вопросов, часто задаваемых пользователями Delphi на конференциях и форумах.
|
|
|
Книга является справочным пособием по языку Delphi в многоязыковой среле объектно-ориентированного программирования Delphi 2005 и Delphi 2006. Книга рассчитана на тех, кто разрабатывает традиционные приложения Win32 и на тех. кто начинает осваивать платформу .NET. Содержит краткий обзор платформы .NET, достаточный для того, чтобы можно было начинать разработки на этой платформе. Излагается методика переноса традиционных приложений VCL Win32 на платформу .NET и способы распространения приложений .NET.
В книге дается полное описание двух версий языка Delphi: для Win32 и для .NET: все синтаксические конструкции, все операции, оператор, директивы. Приводится методика работы со всеми основными типами данных: типами-значениями и типами-ссылками, числовыми данными, строками, файлами, потоками, массивами, множествами, структурами, классами, интерфейсами.
Дастся обширный справочный материал по классам VCL и библиотек .NET. по их свойствам и методам (свыше 1000 кратких и около 250 подробных описаний), по функциям Delphi и API Windows (около 800 функций библиотек VCL и .NET). Справочный материал снабжен подробными комментариями и примерами.
Как справочник книга полезна пользователям любой квалификации: от начинающих до опытных разработчиков.
|
|
|
Книга рассчитана на читателей, освоивших Delphi и желающих расширить свои знания и возможности проектирования. Охвачен широкий круг вопросов, начиная с типовых решений традиционных вычислительных задач (обработка массивов, векторы, матрицы, решение систем линейных и нелинейных уравнений), и кончая приемами программирования при взаимодействии с механизмами Windows, с приложениями Microsoft Office (Word, Excel, электронной почтой), с портами. Рассматривается обработка документов различных видов. Детально обсуждаются вопросы построения графиков и диаграмм, создание и использование DLL. Излагается методика работы с удаленными модулями данных. Специфические приемы программирования, характерные для .NET, в книге не рассматриваются.
|
|
|
Дата: 09.09.2026
Модуль:
Категория: PHP
В книге приведены основные сведения по языку Web-программирования РНР, который позволяет решать задачи любой сложности и формировать динамические разделы сайта: форумы, гостевые книги, каталоги продукции и многое другое. Помимо синтаксиса и возможностей языка рассматривается установка и настройка Web-сервера Apache, на котором, как правило, выполняются РНР-программы.
Издание отличается от традиционных учебников тем, что оно носит не справочный, а обучающий характер. Оно рассчитано на начинающего пользователя, имеющего базовые знания о программировании.
Автор: Зольников, Д.С.
Издательство: М.: НТ Пресс
Год: 2007
Страниц: 272
Формат: djvu
Размер: 1.9 MB
ISBN: 978-5-477-00377-8
Серия или Выпуск: Самоучитель
Язык: русский
|
|
|
Дата: 09.09.2026
Модуль:
Категория: PHP
В книге приведены основные сведения по языку Web-программирования РНР, который позволяет решать задачи любой сложности и формировать динамические разделы сайта: форумы, гостевые книги, каталоги продукции и многое другое. Помимо синтаксиса и возможностей языка рассматривается установка и настройка Web-сервера Apache, на котором, как правило, выполняются РНР-программы.
Издание отличается от традиционных учебников тем, что оно носит не справочный, а обучающий характер. Оно рассчитано на начинающего пользователя, имеющего базовые знания о программировании.
|
|
|
Дата: 09.09.2026
Модуль:
Категория: .NET
Книга посвящена технологии Microsoft.NET и базовому инструментальному средству этой технологии Visual Studio.NET. Разъясняется сущность новой модели доступа к данным ADO.NET, упрощающей создание как традиционных Windows-приложений, так и распределенных систем, работающих в сети Интернет. Представлены материалы, необходимые для практического программирования, пройдены все этапы создания приложений от формирования пустой формы до установки конечного продукта у клиента. Рассмотрены особенности базовых объектов доступа к данным и элементов управления. Основное внимание уделено взаимодействию различных типов приложений с базами данных. Все ситуации разбираются на конкретных примерах, реализованных на двух языках программирования: Visual Basic и С#. Книга может быть использована как лабораторный практикум для студентов вузов и слушателей компьютерных курсов при изучении практических приемов программирования в среде Visual Studio.NET.
Для программистов.
|
|
|
ScriptC интерпретатор небольшого скриптового Си-подбного языка. ScriptC легко встраивается в приложения. Оптимизирован под инженерные и научные приложения, библиотека может быть использована как при разработке своих приложений так и приложениях позволяющие встраивание ActiveX компонентов ( Exel, Matlab и др).Язык имееет простой синтаксис, включающий в себя циклы, условные выражения, объявление функций, операторы форматированного вывода результатов расчетов, вывод информации об синтаксических ошибках. Язык обладает высокой скоростью исполнения интерпретированного кода, что позволяет его использовать в больших наукоемких расчетах не прибегая компиляторам традиционных языков программирования.
|
|
|
FlashFXP - Популярный FTP клиент.
Выпущен первый Release Candidate новой версии популярной и очень удобной программы FlashFXP v.3.6, которая позволяет кроме традиционных для ftp-клиентов функций по загрузке файлов с локальной машины на сайты и обратно, управлять пересылкой файлов между отдельными серверами (FXP). Имеется поддержка докачки после разрыва связи, синхронизации директорий на локальной и удаленной машине, планирование работы клиента во времени и многое-многое другое.
|
|
|
Доступность оборудования и простота организации делают беспроводные локальные сети всё более популярными. Даже небольшие компании стараются идти в ногу со временем и избавляются от традиционных кабельных "локалок". Использование беспроводных сетей не ограничивается небольшими офисами и домашними системами - крупные же фирмы применяют Wi-Fi для подключения к корпоративным сетевым ресурсам в тех местах, где технически невозможна прокладка кабелей.
Однако решение об устройстве беспроводной сети далеко не всегда оправданно, тем более что во многих случаях безопасности таких сетей уделяется слишком мало внимания. По оценкам специалистов, почти 70 процентов удачных хакерских атак через беспроводные сети связаны с неправильной настройкой точек доступа и клиентского программного обеспечения, а также с установкой чересчур низкого уровня безопасности при слишком сильном сигнале, с лёгкостью "пробивающего" стены офиса.
По каким-то необъяснимым причинам организаторы беспроводных сетей нередко считают, что при их включении автоматически обеспечивается надлежащий уровень безопасности. Производители оборудования, в свою очередь, устанавливают низкие настройки безопасности "по умолчанию", либо вовсе отключают их, чтобы при развёртывании сети клиенты случайно не столкнулись с невозможностью доступа. При минимальных настройках безопасность оборудование лучше всего совместимо с самым широким спектром других устройств и практически с любым современным программным обеспечением. Поэтому после настройки и проверки сети на совместимость с существующей инфраструктурой системный администратор должен изменить настройки безопасности, для того чтобы предотвратить несанкционированное проникновение в корпоративную сеть.
В отличие от проводных сетей, беспроводные требуют повышенного внимания к безопасности, поскольку проникнуть в них гораздо проще, поскольку для этого не нужен физический доступ к каналу. Радиоволны можно принимать на любое совместимое устройство, а если данные не защищены, то их сможет перехватить любой желающий. Разумеется, не стоит отказываться от паролей прочих традиционных средств авторизации, однако их явно недостаточно для защиты от несанкционированного доступа. Рассмотрим вкратце несколько способов повышения защищённости беспроводных сетей.
Отключаем передачу SSID
Последовательность цифр и букв, называемая SSID (Service Set Identifier) - это уникальный идентификатор вашей беспроводной сети. Передача идентификатора сети является встроенным средством защиты, по умолчанию включённым в большей части продающегося сегодня оборудования, и оно позволяет с лёгкостью обнаружить имеющиеся точки доступа в процессе развёртывания сети. Передача SSID требуется именно для того, чтобы ваше оборудование смогло подключиться к сети.
Точки доступа, которые являются базовыми станциями для подключаемых к сети компьютеров, являются потенциальным слабым местом, через которое злоумышленник может проникнуть в сеть. На уровне точек доступа отсутствует система авторизации по умолчанию, что делает внутренние сети незащищёнными, поэтому системные администраторы должны реализовать существующую корпоративную систему в беспроводных базовых станциях.
Для обеспечения повышенной безопасности можно запретить трансляцию точками доступа идентификатора сети. При этом возможность подключения к сети остаётся только у тех, кто знает правильный SSID, то есть, у сотрудников вашей компании, а случайные пользователи, обнаружившие вашу сеть при помощи сканирования, просто не смогут получить к ней доступ. Отключение передачи SSID возможно в подавляющем большинстве устройств ведущих производителей, что позволяет фактически скрыть вашу сеть от чужих. Если ваша сеть не передаёт идентификаторов, и если вы не афишируете использование беспроводной технологии, то этим вы осложните задачу злоумышленников. Подробные инструкции по отключению SSID обычно приводятся в руководствах по эксплуатации беспроводных точек доступа или маршрутизаторов.
Включаем средства шифрования
Уже давно используемое при пересылке важной электронной корреспонденции шифрование данных нашло применение и в беспроводных сетях. Для защиты данных от чужих глаз, в аппаратуре для беспроводной связи реализованы различные криптографические алгоритмы. При покупке оборудования важно убедиться в том, что оно поддерживает не только низкоуровневое 40-разрядное шифрование, но и 128-битный шифр повышенной стойкости.
Чтобы включить криптографическую защиту можно задействовать системы WEP (Wired Equivalent Privacy - "эквивалент проводной безопасности") или WPA (Wi-Fi Protected Access - "защищённый доступ к Wi-Fi"). Первая система менее стойкая, поскольку в ней используются статические (постоянные) ключи. Защищённые по этому протоколу сети взламываются хакерами без особого труда - соответствующие утилиты нетрудно найти в интернете. Тем не менее, по оценкам специалистов, даже этот протокол не задействован в более половины работающих корпоративных беспроводных сетей. Одним из средств повышения действенности WEP является регулярная автоматическая смена ключей, но даже в этом случае сеть не получает стопроцентной защиты. Попытки проникнуть в такую сеть оставят лишь случайные люди, обнаружившие её, но злонамеренных специалистов WEP не остановит, поэтому для полноценной защиты корпоративных сетей данный протокол использоваться не может.
В недалёком прошлом у организаторов беспроводных сетей не было иного выбора, как использовать протокол WEP, поддержка которого сохраняется в современных устройствах как в целях обеспечения совместимости оборудования, так и для обеспечения хотя бы минимального уровня безопасности в случае невозможности использования более современных протоколов. Сегодня WEP реализуется в двух модификациях: с 64- и 128-разрядным шифрованием. Однако корректнее было бы говорить о ключах длиной 40 и 104 бит, поскольку 24 бит из каждого ключа содержат служебную информацию и никак не влияют на стойкость кода. Однако это не столь важно, поскольку главным недостатком WEP являются статические ключи, для подбора которых злоумышленникам необходимо лишь в течение определённого времени сканировать сеть, перехватывая передаваемую информацию.
Повторим, что более-менее приемлемый уровень безопасность можно лишь при помощи регулярной смены ключей и при использовании 128-битного шифрования. Частота смены ключей зависит от частоты и длительности соединений, при этом необходимо обеспечить отработанную защищённую процедуру передачи новых ключей тем сотрудникам, которые пользуются доступом в беспроводную сеть.
Более эффективное шифрование обеспечивает протокол WPA, в котором реализовано динамическое создание ключей, что исключает возможность перехвата или подбора ключа, а также система идентификации (логин-пароль) при подключении к сети на основе протокола EAC (Extensible Authentication Protocol - "расширяемый протокол аутентификации"). В протоколе WPA 128-разрядные ключи генерируются автоматически при передаче каждых десяти килобайт данных, причём число этих ключей достигает сотен миллиардов, что делает практически невозможным подбор при помощи сканирования даже при отработанной методике перехвата информации. Кроме того, в этом протоколе реализован алгоритм проверки целостности данных MIC (Message Integrity Check), предотвращающий возможность злонамеренного изменения передаваемых данных. А вот выбору паролей следует уделять особое внимание: по мнению экспертов, для обеспечения высокого уровня безопасности длина пароля должна составлять не менее 20 знаков, причём он не должен представлять собой набор слов или какую-то фразу, поскольку такие пароли легко вскрываются методом словарного подбора.
Проблема с WPA заключается в том, что официально он был внесён в спецификации IEEE 802.11 лишь в середине 2004 года, поэтому далеко не всё беспроводное оборудование, выпущенное более полутора лет назад, способно работать по этому стандарту. Более того, если в сети есть хотя бы одно устройство, не поддерживающее WPA, будет применяться простое шифрование WEP, даже если WPA включён в настройках всего прочего оборудования.
Тем не менее, оборудование постоянно совершенствуется и в современных устройствах поддерживается новая, ещё более защищённая версия WPA2, работающая с динамическими ключами длиной 128, 192 и 256 бит. К таким устройствам, относится, например, трёхдиапазонный контроллер Intel PRO/Wireless 2915ABG.
Регулируем силу сигнала и его направленность
Технология беспроводной связи сама по себе по своей природе меньше защищена от постороннего вмешательства, поэтому при организации таких сетей особенно важно максимально затруднить несанкционированное проникновение в них. Среди чисто технических способов самым эффективным является снижение мощности транслируемого сигнала, ведь радиоволны с лёгкостью преодолевают стены зданий, а в сельской равнинной местности могут преодолевать весьма большие расстояния. Злоумышленники могут поставить свой автомобиль рядом со зданием, в котором расположен ваш офис, и в комфортной обстановке неторопливо подбирать ключ к вашей сети. Поэтому важно отрегулировать мощность сигнала, чтобы он не проникал за границы вашей территории. Кроме того, точки доступа следует располагать вдалеке от окон, внешних стен зданий, общих коридоров, холлов и лестниц.
Беспроводные сети являются очень удобным средством связи быстрого развёртывания, позволяющим объёдинить в сеть компьютеры даже в тех местах, где по тем или иным причинам невозможна прокладка кабеля. Однако поскольку незащищённые беспроводные сети куда проще поддаются взлому, чем проводные, следует уделять повышенное внимание защите от постороннего проникновения. Разумеется, стопроцентной гарантии безопасности дать невозможно, но некоторые действенные способы затруднения несанкционированного доступа в беспроводные сети мы описали в данном материале. Более подробные инструкции по реализации этих методов на практике обычно приводятся в документации к сетевому оборудованию, поэтому мы не ставили перед собой цели описать конкретные действия, тем более что они различаются в зависимости от модели и производителя беспроводных точек доступа и маршрутизаторов. Надеемся, что этот материал привлечёт внимание к проблеме обеспечения защиты беспроводных сетей.
Разместил: Олег Нечай

|
|
|
На сегодняшний день ни один грамотно поддерживаемый сайт не обходится без анализа данных о посетителях сайта. Для чего нужна статистика? Только для того, чтобы наблюдать за темпом посещаемости сайта? Отчасти - да. Но умные люди найдут в статистике еще и дополнительный способ увеличения популярности своего сайта. Давайте же разберемся, чем сможет нам помочь статистика в этом плане.
Хост - уникальный посетитель вашего сайта. Другими словами - если один и тот же человек заходил к вам на сайт в течение дня несколько раз, то на счетчике хостов он будет засчитан только один раз.
Хит - количество загрузок всех страниц сайта, если счетчик установлен на каждой странце. Если один посетитель в течение одного дня возвращался к вам 10 раз или в течение одного сеанса просмотрел 10 страниц - на счётчике хитов будет отображена именно эта цифра. Информация будет суммироваться с приходом следующего юзера.
Реферал - (Refer) - англ. - ссылаться. Рефералом является ссылка на страницу, с которой к вам пришел пользователь. Это одна из самых важных частей статистики. Вы можете контролировать источники своей аудитории.
Анализируем :
Первым делом статистику надо получить. Те, кто не “обременен” платным хостингом, и, соответственно, не имеет доступа к логам сервера, могут воспользоваться бесплатным счетчиком. Благо, выбор довольно богатый. В зависимости от правил предоставителя счетчика его можно размещать как на одной странице, так и на всех. Идеальным выглядит, конечно же, второй вариант из соображений того, что почти каждое действие со стороны посетителя будет зафиксировано и статистика будет наиболее полной.
Итак, вы уже имеете ее, заветную информацию о посещениях вашего сайта. Теперь давайте искать пути использования статистики в целях раскрутки сайта или ликвидации тех факторов, которые препятствуют процессу раскрутки. Этому можно найти пример. Снимите в конце дня данные о количестве хитов и хостов на вашем сайте. Подсчитайте соотношение хиты/хосты, получившаяся цифра даст вам представление о том, сколько в среднем страниц загружает один посетитель. Если цифра окажется менее трех - это явно свидетельствует о том, что у вас не все в порядке с навигацией или отображением информации. Так же следует обратить внимание на контент (содержание) и скорость загрузки сайта. Без устранения этих недостатков раскрутка с мертвой точки не сдвинется.
Далее следует изучить наиболее популярные пути по сайту или наиболее популярные разделы сайта и уделить внимание менее популярным разделам, а может быть, и вовсе, заменить их на другие. Таким образом, все вышеописанные действия представляют собой первоначальную подготовку сайта к раскрутке.
Заимствуем “рефералов” :
Способ этот, насколько я знаю, еще нигде публично не излагался, поэтому я невольно являюсь первопроходцем в этой области. Всем известно, что сайт, зарегистрировавший счетчик, невольно попадает в своеобразный рейтинг сайтов. Вот туда мы и направимся. Причем неважно, зарегистрированы вы в этом рейтинге или нет. Из этого самого рейтинга в большинстве случаев можно получить доступ к статистике. Часть сайтов ее закрывает паролем, а часть оставляет “свободной”. Так вот в “свободной” статистике чужого сайта будет очень даже интересно покопаться. Особенно в отчете по “рефералам” (см. “на заметку”). Ищем наиболее прибыльные рефералы, идем на них и воплощаем идею сотрудничества с тем сайтом в жизнь. Таким образом, при удачном исходе вы будете сотрудничать с очень полезными сайтами, обладающими большой отдачей.
Не стоит забывать и про рефералов в своей статистике. Сайты, которые наиболее часто снабжают вас аудиторией следует лилеять и искать пути углубления сотрудничества.
В качестве заключения :
Таким образом, с помощью статистики можно не только выявить причины непопулярности сайта, но и раскрутить его. Конечно, речь не идет о мгновенном рывке в первые ряды TOPов, эффект будет поскромнее. Те, кто полагается на “авось сама раскрутится” очень ошибутся. Придется все же усердно поработать, прежде чем ваш счетчик закрутится. А кому сейчас легко? Ленивый веб-мастер - это не веб-мастер. Побольше вам “рефералов” и циферок на “крутилке”. И в добрый путь - бороздить рейтинги РуНета.
|
|
|
Сегодня все более актуальной становится проблема перегруженности кабельной канализации, решить которую можно с помощью микротраншейной прокладки волоконно-оптических кабелей. Совершенствование телекоммуникационного оборудования позволяетзначительно сокращать площадь, занимаемую станционным оборудованием, при этом многократно наращивая мощность.
В отношении линейных сооружений такие тенденции, к сожалению, практически не наблюдаются. Развитие сетей операторов связи, а также ведомственных сетей приводит к тому, что существующая кабельная канализация оказывается перегруженной, и дополнительная прокладка кабелей невозможна. Кроме того, следует учитывать, что волоконно-оптические кабели необходимо прокладывать в свободных каналах кабельной канализации, в которые впоследствии могут быть проложены другие волоконно-оптические кабели. В канале кабельной канализации, занятом кабелем с металлическими проводниками, допускается совместная прокладка волоконно-оптических кабелей только в защитной полиэтиленовой трубке. Однако часто в каналах отсутствует место для прокладки кабелей в полиэтиленовых трубках. В такой ситуации приходится выполнять докладку каналов кабельной канализации, а это весьма дорогостоящая процедура. Чаще всего возникает необходимость докладки каналов в центральных районах, и без того перенасыщенных подземными коммуникациями (это, как правило, районы с высокой деловой активностью).
Надо отметить, что разрытие влечет за собой многочисленные неудобства: создает препятствия передвижению транспорта и пешеходов, ухудшает внешний вид улиц. В местах пересечений с коммуникациями сторонних организаций необходимо привлекать представителей этих организаций. Работы часто приходится проводить в сжатые сроки, в том числе и в ночное время. Для движения пешеходов через зоны разрытий устраиваются временные переходы с ограждениями, в темное время суток предусматривается освещение. Кроме того, по окончании работ проводятся ре-культивационные мероприятия, а также восстановление покрытия дорожного полотна (асфальтирование, укладка плитки и пр.). Действующие инструкции рекомендуют проводить ручным способом работы по рытью траншей и котлованов в стесненных городских условиях. Это создает дополнительные проблемы, особенно в зимний период. Городские власти с неохотой позволяют осуществлять разрытия в центральных районах города. Таким образом, есть целый комплекс проблем, препятствующих развитию проводных сетей в районах, где они более всего необходимы. Поиск путей решения этих проблем заставляет обратиться к опыту зарубежных партнеров. Одним из эффективных методов является применение микротраншейной прокладки волоконно-оптических кабелей.
Механизмы микротраншейной прокладки
Методика микротраншейной прокладки основана на использовании специализированных механизмов. Они представляют собой фрезу на шасси трактора для снятия дорожного покрытия и устройство для удаления пыли, песка, гравия и других мелких фракций. Эти механизмы могут быть совмещены в один или же, наоборот, разделены, соответственно распределяя технологическую операцию подготовки траншеи к инсталляции кабеля на два этапа – вскрытия асфальта и очистки микротраншеи. В качестве устройства очистки может применяться компрессор, а также вакуумный или водяной насос. Соответственно, посторонние частицы выдуваются воздушным потоком, отсасываются или же вымываются водяным потоком, который подается под напором.
Как правило, прокладка кабеля в грунт осуществляется в траншею на глубину 1,2 м (кроме скальных и прочих плотных грунтов IV и выше категории) согласно действующим нормам. Такая глубина считается достаточной для надежной защиты линейно-кабельных сооружений, эксплуатируемых вне помещений, от несанкционированного доступа и влияния факторов окружающей среды. В городских условиях для упорядочивания коммуникаций строится кабельная канализация, которая обеспечивает дополнительную защиту линейно-кабельных сооружений.
Различными разработчиками волоконно-оптических кабелей предлагаются разные варианты технологии прокладки кабеля в микротраншею. Эти варианты имеют общую технологическую операцию – заглубление. Идея микротраншейной технологии заключается в том, чтобы при значительном сокращении земляных работ обеспечить надежную защиту кабелей. Дополнительной защитой от наиболее вероятного внешнего механического и температурного воздействия служит само дорожное полотно.
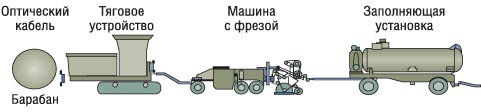 Схема функциональных устройств при прокладке оптического кабеля в микротраншею
Существуют технологии прокладки волоконно-оптических кабелей специальной конструкции непосредственно в микротраншею, а также прокладка специальных каналов для последующей инсталляции в них волоконно-оптических кабелей.
Прокладка волоконно-оптических кабелей непосредственно в грунт
С помощью специализированных механизмов в полотне дороги проделывается микротраншея шириной до 15 мм и глубиной от 40 до 100 мм, в которую уклад | |
|